排序
Prometheus 黑盒监控:DNS 探测配置实战
一、DNS 监控 参数解释: 更新 `prometheus-config.yaml`配置 : 打开 Prometheus 的 Target 页面,就会看到 上面定义的 `blackbox-k8s-service-dns` 任务; graph 页面,可以使用 `probe_succes...
 3年前
SkyWalking 高级告警配置:独立规则与复合规则
一、SkyWalking告警规则 [Alarm | Apache SkyWalking](https://skywalking.apache.org/docs/main/v9.0.0/en/setup/backend/backend-alarm/) 告警规则有两种类型,单独规则(Individual Rules)...
3年前
Blackbox Exporter监控域名实战
一、创建一个空文件,然后通过该文件创建一个 Secret,那么这个 Secret 即可作为 Prometheus 的静态配置 查看 Secret是否创建完成 二、创建完 Secret 后,需要编辑下 Prometheus 配置 三、参考[...
3年前
PrometheusAlert 对接 Alertmanager:路由与测试验证
一、配置Alertmanager接入PrometheusAlert 更新alertmanager配置,将所有的告警均指向告警分发平台 接口说明: 热加载alertmanager服务: 二、测试验证 验证所有的告警是否发送到指定的群组: ...
3年前
Filebeat实战:在Kubernetes中收集和查询集群日志
一、使用Filebeat收集K8s日志 1.1 在K8s中一键部署Filebeat 参考链接:https://www.elastic.co/docs/deploy-manage/deploy/cloud-on-k8s/quickstart-beats 1.1 部署Filebeat 1、创建一个定义 Fi...
3年前
Prometheus的Exporter
一、Node Exporter Node Exporter主要用来采集主机上的各种指标(如CPU、内存、磁盘、网络等),Node exporter作为一个独立的进程在主机上运行,并通过HTTP端点暴露指标数据。Prometheus可以定...
3年前
EFK 架构升级:Kafka + Logstash 支撑海量日志场景
一、数据背景 在海量数据场景下,日志管理和分析是一项重要任务。为了解决这个问题,EFK 架构 (Elasticsearch + Fluentd + Kibana)已经成为流行的选择。 然而,随着数据规模的增加,传统的 EF...
3年前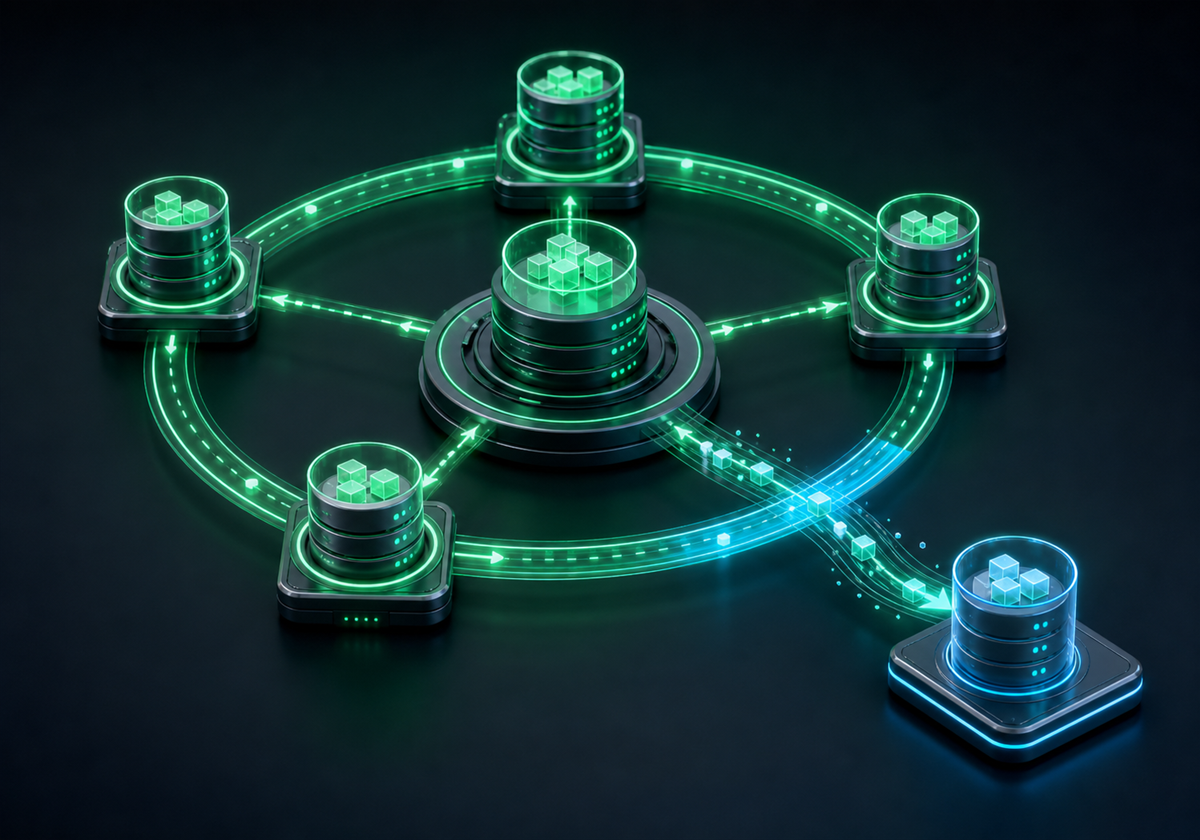
ELK与EFK日志收集架构分析
一、ELK架构 在传统架构中,比较成熟且流行的日志收集平台非ELK(Elasticsearch + Logstash + Kibana)莫属,其中Logstash负责采集日志,并输出至Elasticsearch,之后用Kibana进行展示。 缺点:...
3年前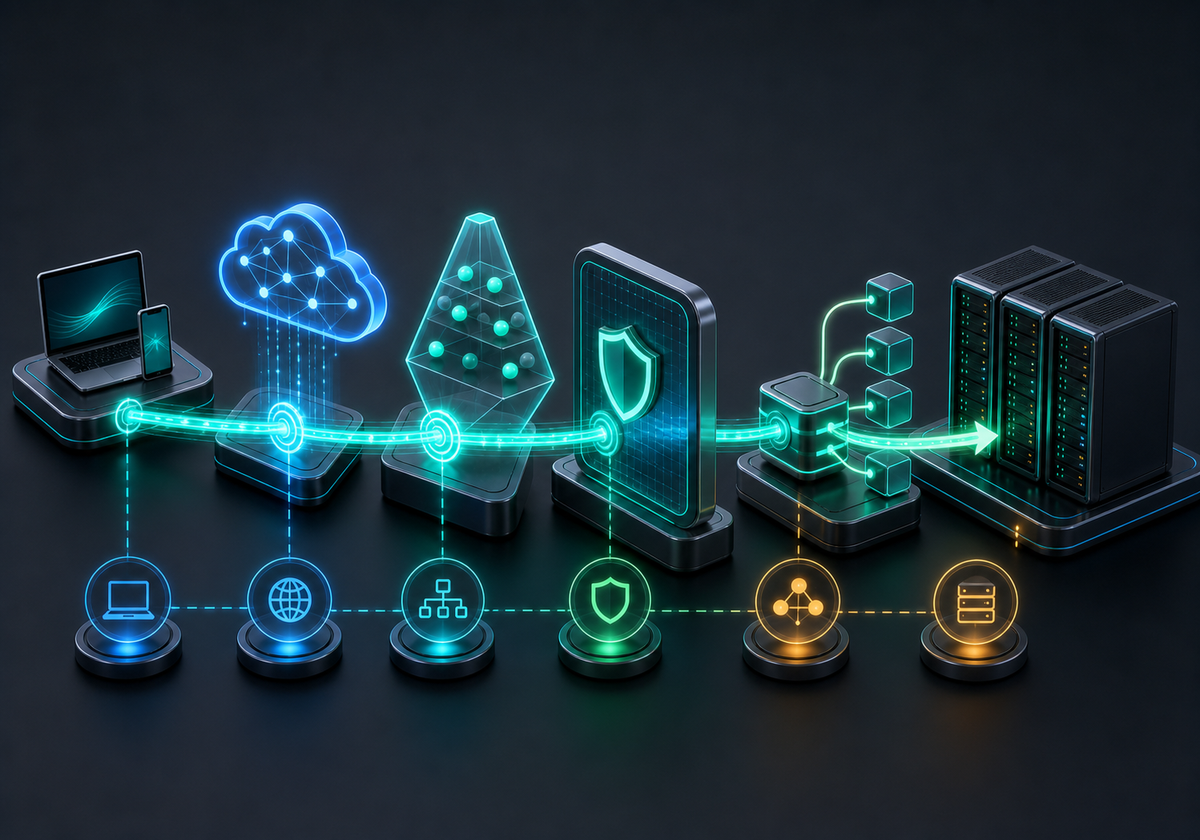
Elasticsearch集群迁移实战:_reindex与Logstash跨集群同步
一、部署ES6分布式集群 1、 2、结果验证 二、基于_reindex的API迁移 2.1 环境准备 1、搭建好两套多实例集群 2、在ES6环境创建文档 **注意:在Postman执行时需要单个单个执行,上面只是为了方便...
3年前SkyWalking 部署实战:控制器方式部署 OAP、UI 与 Elasticsearch
一、认识skywalking组件 **Skywalking OAP Server**:Skywalking OAP Server 是 Skywalking 分析系统的核 心组件之一。 - 主要负责接收和处理来自 Skywalking Agent 的数据,并将数据存储到后端...
3年前